MFA allein reicht nicht mehr
Warum moderne Identity Security heute weitergehen muss
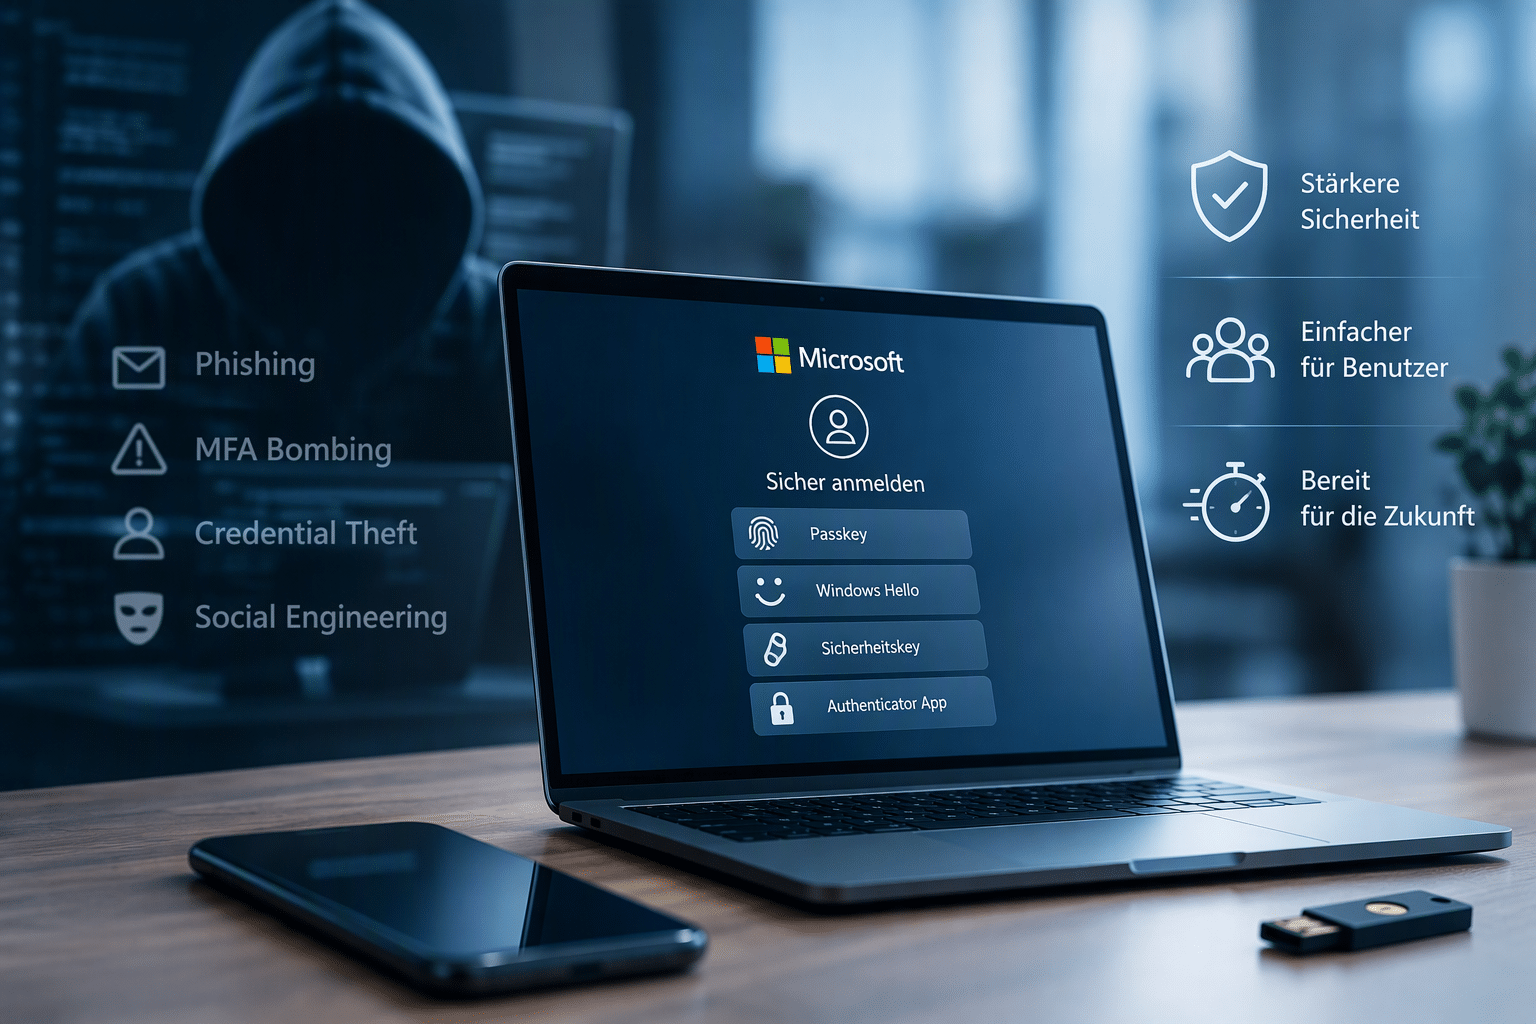
Multifaktor-Authentifizierung, kurz MFA, gehört heute zu den wichtigsten Schutzmassnahmen für digitale Identitäten. Doch die Bedrohungslage entwickelt sich weiter und damit auch die Anforderungen an eine wirksame Authentifizierung. Klassische MFA-Verfahren wie SMS-Codes oder Push-Benachrichtigungen bieten zusätzlichen Schutz, sind jedoch nicht gegen alle modernen Angriffsmethoden resistent. Microsoft weist beispielsweise darauf hin, dass zweite Faktoren durch ausgefeilte Phishing-Angriffe abgefangen oder durch Social Engineering und sogenannte MFA-Bombing-Angriffe umgangen werden können.
Die entscheidende Frage lautet deshalb nicht mehr nur: „Nutzen wir MFA?“ Sondern vielmehr: „Wie sicher ist unsere eingesetzte Authentifizierungsmethode?“
Die nächste Stufe: phishing-resistente Authentifizierung
Microsoft empfiehlt im Rahmen seiner Zero-Trust-Strategie zunehmend den Einsatz phishing-resistenter, passwortloser Authentifizierung. Dazu gehören beispielsweise Passkeys auf Basis von FIDO2, Windows Hello for Business oder zertifikatsbasierte Authentifizierung.
Passkeys verfolgen dabei einen grundlegend anderen Ansatz als klassische Passwörter oder SMS-Codes. Sie basieren auf Public-Key-Kryptografie und sind an die jeweilige Anwendung bzw. Website gebunden. Dadurch können die Anmeldeinformationen nicht einfach über eine gefälschte Login-Seite abgegriffen und wiederverwendet werden.
Microsoft treibt diesen Wandel inzwischen deutlich voran: Seit 1. September 2026 werden Passkeys schrittweise als standardmässige Authentifizierungserfahrung in Microsoft Entra ID eingeführt. Microsoft empfiehlt Unternehmen ausdrücklich, Benutzer auf Passkeys oder andere phishing-resistente Authentifizierungsmethoden umzustellen.
Identity Security umfasst mehr als die Anmeldung
Eine starke Authentifizierung ist jedoch nur ein Teil moderner Identity Security.
Ebenso entscheidend ist, unter welchen Bedingungen ein Zugriff zugelassen wird. Microsoft Entra ID und Conditional Access ermöglichen es, Zugriffsentscheidungen mit zusätzlichen Bedingungen und Richtlinien zu verknüpfen. Microsoft empfiehlt beispielsweise mindestens Entra ID P1 (Teil von M365 E3/E5/E7 und M365 Business Premium), wenn passwortlose Anmeldung über Conditional Access durchgesetzt werden soll.
Damit entwickelt sich der Schutz von Identitäten weiter: weg vom reinen Schutz des Passworts, hin zur Absicherung des gesamten Zugriffs auf Unternehmensressourcen.
Besondere Aufmerksamkeit verdienen dabei privilegierte Konten und Personen mit Zugriff auf sensible oder kritische Informationen. Microsoft empfiehlt zwar eine breite Einführung phishing-resistenter Authentifizierung, sieht aber ausdrücklich auch einen schrittweisen Rollout nach unterschiedlichen Benutzergruppen vor.
Zeit, die eigene MFA-Strategie zu überprüfen
Wer MFA bereits eingeführt hat, hat einen wichtigen Schritt gemacht. Jetzt lohnt es sich, genauer hinzusehen:
- Welche Authentifizierungsmethoden sind aktuell zugelassen?
- Werden noch SMS oder klassische Push-Verfahren eingesetzt?
- Welche Benutzer und Konten benötigen ein besonders hohes Schutzniveau?
- Wo können Passkeys oder andere phishing-resistente Verfahren sinnvoll eingesetzt werden?
- Sind Zugriffsrichtlinien über Conditional Access passend definiert?
Microsoft bezeichnet herkömmliche MFA angesichts moderner Angriffsmethoden inzwischen ausdrücklich als nicht mehr ausreichend und phishing-resistente MFA als neue Baseline.
Fazit
MFA bleibt ein zentraler Bestandteil einer wirksamen Security-Strategie. Doch MFA ist nicht gleich MFA. Mit phishing-resistenten Authentifizierungsmethoden, Conditional Access und einer konsequenten Identity-Security-Strategie lässt sich der Schutz digitaler Identitäten gezielt weiterentwickeln. Die Frage für Unternehmen lautet deshalb heute nicht mehr nur, ob MFA aktiviert ist, sondern ob die eingesetzte Authentifizierung noch zur aktuellen Bedrohungslage passt.
Zeit für einen Blick auf Ihre Identity Security
Netree unterstützt Unternehmen dabei, ihre Identitäten nachhaltig gegen moderne Angriffe wie MFA Bombing und Phishing abzusichern.
- MFA Security Review: Transparenz über bestehende MFA-Verfahren und konkrete Empfehlungen
- Phishing-Resistant MFA: Einführung stärkerer, phishing-resistenter Authentifizierung
- Passwordless: Schrittweise Transformation hin zu passwortloser Authentifizierung
- Entra ID Security Assessment: Ganzheitliche Überprüfung der Identity-Security-Konfiguration